الرئيسية
أخبارعاجلة
رياضة
- أخبار الرياضة الإماراتية والعربية والعالمية
- أخبار الرياضة والرياضيين
- فيديو اخبار الرياضة
- نجوم الملاعب
- أخبار الرياضة
- ملاعب
- بطولات
- أندية الإمارات
- حوارات وتقارير
- رياضة عربية
- رياضة عالمية
- موجب
- سالب
- مباريات ونتائج
- كرة الطائرة
- كرة اليد
- كرة السلة
- رمي
- قفز
- الجري
- تنس
- سيارات
- غولف
- سباق الخيل
- مصارعة
- جمباز
- أخبار المنتخبات
- تحقيقات
- مدونات
- جمباز
ثقافة
إقتصاد
فن وموسيقى
أزياء
صحة وتغذية
سياحة وسفر
ديكور
آخر تحديث 17:32:38 بتوقيت أبوظبي


آخر تحديث 17:32:38 بتوقيت أبوظبي
حملة خبيثة جديدة على المؤسسات الصناعية في دول عدة منها الإمارات
حملة خبيثة جديدة على المؤسسات الصناعية في دول عدة منها الإمارات
دبي - صوت الامارات
قالت شركة كاسبرسكي لاب إنها اكتشفت موجة جديدة من الهجمات التي تستهدف القطاعات الصناعية والهندسية في عدة بلدان في حول العالم، بما فيها دولة الإمارات العربية المتحدة.
وأوضحت الشركة الروسية المتخصصة في أمن المعلومات أنه وباستخدام رسائل التصيد الإلكتروني وكذلك البرمجيات الخبيثة من خلال حزمة برمجيات التجسس، يحاول مجرمو الإنترنت السطو على البيانات المهمة المخزنة في شبكات ضحاياهم.
ووفقًا لكاسبرسكي لاب، فقد تمكنت هذه العصابة من شن هجمات ناجحة على أكثر من 130 شركة بشكل إجمالي تنتمي إلى 30 بلدًا، بما فيها اسبانيا وباكستان ودولة الإمارات العربية المتحدة والهند ومصر والمملكة المتحدة وألمانيا والمملكة العربية السعودية وبلدان أخرى حول العالم.
وفي شهر حزيران/يونيو من العام 2016، عثر باحثو شركة كاسبرسكي لاب على موجة من رسائل التصيد الإلكتروني تحمل مرفقات ملغمة ببرمجيات خبيثة. وقد كان يتم توجيه هذه الرسائل على الأغلب إلى العديد من المدراء في الشركات.
وقد كانت رسائل البريد الإلكتروني الخبيثة المرسلة من قبل المهاجمين تبدو على أنها موجهة من أحد البنوك في دولة الإمارات العربية المتحدة: بمعنى أنها كانت تبدو على شكل استشارات تتعلق بعمليات الدفع واردة من أحد البنوك مرفق معها رمز الـSWIFT، إلا أن الأرشيف المرفق في الواقع يتضمن برمجية خبيثة.
وبإجراء المزيد من التحقيقات من قبل الباحثين في كاسبرسكي لاب، تبين لهم أن حملة رسائل التصيد الإلكتروني كان على الأرجح قد تم إعدادها وتنظيمها من قبل مجموعة من مجرمي الانترنت، إلا أن باحثي الشركة قد تمكنوا اكتشافها وتتبعها منذ آذار/مارس 2015. كما تبين بأن هجمات حزيران/يونيو كانت أحدث الهجمات الموجهة التي شنت من قبل هذه العصابة.
وتستند البرمجيات الخبيثة المتضمنة في مرفقات البريد الإلكتروني على برنامج التجسس التجاري المعروف باسم HawkEye والذي يباع علنًا عبر منصة Darkweb، ويوفر للقراصنة مجموعة متنوعة من الأدوات التي تساعدهم على شن تلك الهجمات.
وبعد الانتهاء من تثبيت هذا البرنامج، يتمكن أفراد العصابة الإلكترونية من جمع بيانات مهمة من حاسب الضحية، بما فيها: نقرات المفاتيح، وبيانات الحافظة، وبيانات التعريف الأمنية للخادم (FTP)، وبيانات الحساب من المتصفحات.
كما تشمل البيانات المهمة بيانات الحساب من عملاء التراسل (Paltalk و Google talk وAIM)، وبيانات الحساب من العملاء المدرجين في جهات الاتصال عن طريق رسائل البريد الإلكتروني (Outlook وWindows Live mail)، معلومات عن التطبيقات المثبتة (Microsoft Office).
ويتم بعد ذلك إرسال البيانات إلى خوادم التحكم والسيطرة. وبناء على المعلومات الواردة من قناة Skinhole الموجودة في بعض خوادم التحكم والسيطرة، يتم استهداف الضحايا الذين تكون غالبيتهم من الشركات العاملة في القطاعات الصناعية والهندسية، وآخرين في قطاع الشحن والأدوية والتصنيع، بالإضافة إلى الشركات التجارية والمؤسسات التعليمية وغيرها من الكيانات الأخرى.
وأشارت كاسبرسكي لاب إلى أن جميع هذه الشركات تحتفظ بمعلومات قيمة من الممكن بيعها لاحقًا في السوق السوداء، وبالتالي فإن المكاسب المالية هي الدافع الرئيسي للمهاجمين الذين يقفون وراء حملة Operation Ghoul.
وقد أطلق باحثو كاسبرسكي لاب على هذه الحملة اسم Operation Ghoul، وهي ليست سوى واحدة فقط من بين العديد من الحملات الخبيثة الأخرى التي يفترض أنه يتم التحكم بها من قبل العصابة ذاتها. وهذه العصابة لاتزال نشطة حتى الآن.
وقال محمد أمين حاسبيني، الخبير الأمني في كاسبرسكي لاب، “إن كلمة (غول – Ghoul)، تعني في التراث الشعبي القديم، الروح الشريرة التي تفترس اللحم البشري وتطارد الاطفال. واليوم، يتم استخدام هذا المصطلح في بعض الأحيان لوصف الفرد الجشع أو المادي. وهذا في الواقع هو الوصف الدقيق للعصابة التي تقف وراء حملة Operation Ghoul”.
وأضاف حاسبيني أن الدافع الرئيسي لها هو تحقيق مكاسب مالية ناتجة إما من مبيعات الملكية الفكرية أو استخبارات الأعمال أو اختراق الحسابات المصرفية لضحاياها. وعلى عكس الحملات الخبيثة التي ترعاها جهات حكومية، والتي تختار أهدافها بعناية فائقة، فإن هذه العصابة الإلكترونية وغيرها من العصابات المماثلة قد تقوم بشن هجمات على أي شركة.
وأوضح أنه “وعلى الرغم من أنها تستخدم أدوات خبيثة تتسم بالبساطة نوعًا ما، إلا أنها فعالة جدًا في تلك الهجمات. وبالتالي، إن أي شركة لم تقم بعد باتخاذ الاستعدادات اللازمة لمنع تلك الهجمات، معرضة لمواجهة مخاطر جدية مع الأسف”.
ومن أجل حماية الشركة من التعرض لهجمات Operation Ghoul وغيرها من التهديدات المماثلة، يوصي باحثو كاسبرسكي لاب الشركات بتوعية وتثقيف الموظفين بحيث تكون لديهم القدرة على التمييز بين هجمات رسائل التصيد الإلكتروني أو الروابط الإلكترونية الخبيثة الواردة عبر البريد الإلكتروني أو الروابط الحقيقية.
كما توصي باستخدام الحل الأمني المعتمد ومتعدد الطبقات الخاصة بالشركات، إلى جانب حلول مكافحة الهجمات الموجهة القادرة على اكتشاف ومنع الهجمات، وذلك من خلال تحليل التغيرات المريبة التي تطرأ على الشبكة.
وتوصي بتمكين موظفي الأمن في الشركات من الاطلاع على أحدث بيانات استخبارات التهديدات، التي ستزودهم بأدوات عملية وفاعلة تساعدهم على اكتشاف ومنع الهجمات الموجهة، مثل مؤشرات الاختراقات الأمنية وأنظمة (YARA).
وتقوم منتجات كاسبرسكي لاب بالكشف عن البرمجيات الخبيثة المستخدمة من قبل العصابة التي تقف وراء حملة Operation Ghoul من خلال المنصات التالية: Trojan.MSIL.ShopBot.ww و Trojan.Win32.Fsysna.dfah وTrojan.Win32.Generic.


GMT 10:12 2024 الثلاثاء ,05 آذار/ مارس
تحذير من السلطات الأردنية بسبب "واتساب ذهبي"
GMT 05:13 2024 الأربعاء ,06 آذار/ مارس
21 مليون مشترك في خدمات «المتحرك» بالإمارات
GMT 06:31 2024 الإثنين ,04 آذار/ مارس
تلسكوب لـ "ناسا" يرصد مجرة عمرها 13 مليار سنة
GMT 11:24 2024 الأحد ,11 شباط / فبراير
روسيا تعزز حماية مركبات "فينيكس" المدرّعة
GMT 11:05 2024 الأحد ,11 شباط / فبراير
اكتشاف سبب تحوّل الأرض إلى كرة ثلجية عملاقة
ترامب يكشف السبب وراء صفقة "الديزل والعقوبات" مع روسيا
واشنطن ـ صوت الإمارات
صرح الرئيس الأمريكي دونالد ترامب بأنه أبرم اتفاقاً مع روسيا بشأن تصدير الديزل، وأرجأ فرض عقوبات إضافية؛ وذلك لأنه لا يرغب في دفع فلاديمير بوتين للابتعاد عن محادثات السلام مع أوكرانيا. وفي الوقت ذاته، اتهم ترامب ال...المزيدنوال الزغبي تبوح بأسرارها وتكشف عن خلافها السابق مع أصالة وأزمتها مع جورج وسوف وتنفي شائعات التجميل
بيروت - صوت الإمارات
فتحت الفنانة نوال الزغبي مجموعة من الملفات الفنية والشخصية، خلال لقائها التلفزيوني؛ إذ ردت على الجدل الذي أُثير حول شكلها ورقبتها بعد انتشار صور ومقاطع فيديو لها عبر مواقع التواصل الاجتماعي، والتي أثارت تساؤلات ب...المزيدتغريم " ميتا " 25 مليار دولار في قضية انتهاك خصوصية مستخدمي " فيسبوك "
واشنطن ـ صوت الإمارات
أمر قاض في ولاية نيو مكسيكو الأمريكية شركة « ميتا »، المالكة لمنصة « فيسبوك »، بدفع 25 مليار دولار، على خلفية انتهاك قوانين الولاية في قضية تسريب بيانات المستخدمين المعروفة بفضيحة كامبريدج أناليتيكا. وأص...المزيدعبير بلال شرارة توقّع إصدارها الشعري «انقلاب على ميّت» في معرض بيروت للكتاب
بيروت – أحمد الحاج
ضمن فعاليات معرض بيروت العربي الدولي للكتاب في دورته السابعة والستين، وقّعت الشاعرة والإعلامية الدكتورة عبير بلال شرارة إصدارها الشعري الجديد بعنوان «انقلاب على ميّت»، الصادر عن دار المؤلف، وذلك بحضور نخبة ...المزيدرامي ربيعة يؤكد جاهزية العين لمواجهة شباب الأهلي بكأس رئيس الدولة
أبوظبي - صوت الإمارات
أكد الدولي المصري رامي ربيعة، مدافع العين الإماراتي، أن لاعبي «الزعيم» تعاهدوا على تقديم رد فعل قوي أمام شباب الأهلي، في المواجهة المرتقبة بين الفريقين التي تنطلق في السابعة مساء اليوم ضمن منافسات دور الـ...المزيدذياب بن محمد بن زايد يشهد انطلاق قمة مستقبل الصحة في أبوظبي 2026
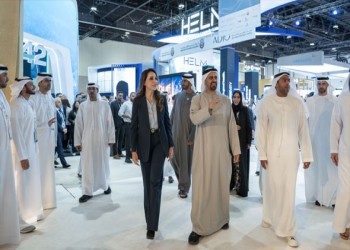
أبوظبي - صوت الإمارات
شهد الشيخ ذياب بن محمد بن زايد آل نهيان، نائب رئيس ديوان الرئاسة للشؤون التنموية وأسر الشهداء، يرافقه الشيخ شخبوط بن نهيان آل نهيان، وزير دولة، انطلاق فعاليات «قمة مستقبل الصحة في أبوظبي» 2026، التي تنظمها دائر...المزيدالفستان الأبيض بديل الاختيارات الداكنة في سهرات الخريف
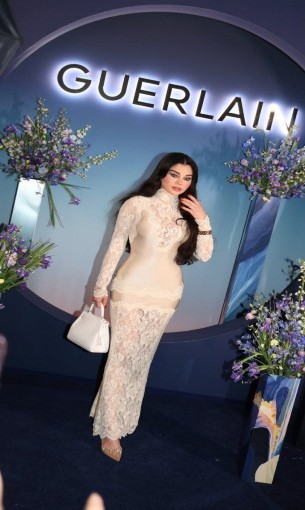
القاهرة - صوت الإمارات
رغم أن موسم الخريف والأجواء الباردة يشتهر عادة بظهور النجمات بالإطلالات الداكنة واللون الأسود، إلا أن هذا الموسم شهد تحولاً لافتاً بعدما أطلت مجموعة من النجمات بإطلالات مسائية ساحرة باللون الأبيض الناعم خلال سهراتهن ومشاركاتهن في الفعاليات الفنية. تألقت النجمة نوال الزغبي في إحدى حفلاتها بفستان قصير أبيض بتصميم كورسيه مجسم دمج بين الدانتيل الشفاف والأقمشة الملساء، مزود بحمالات عريضة وزهور بارزة ثلاثية الأبعاد عند الخصر، ونسقته مع جوارب شفافة فاتحة وحذاء أبيض كلاسيكي. وفي فعاليات الدورة التاسعة لمهرجان الجونة السينمائي، ظهرت النجمة هيا مرعشلي بفستان أبيض طويل يعانق القوام بأكمام قصيرة منفوخة وحواف من الدانتيل المفرغ وتنورة بقصة حورية البحر، بينما اختارت النجمة نيكول سابا إطلالة مبتكرة مكونة من توب بأكمام طويلة وياقة ...المزيدGMT 21:08 2026 الخميس ,22 تشرين الأول / أكتوبر
صيحة الأزياء القصيرة تخطف انتباه النجمات في مهرجان الجونة
GMT 20:56 2026 الخميس ,22 تشرين الأول / أكتوبر
أجواء الصيف في مصر لا تنتهي 5 وجهات مثالية للزيارة في فصل الخريف
GMT 22:04 2026 الخميس ,22 تشرين الأول / أكتوبر
ماكرون يهاجم ترامب بعد حديثه عن احتجاجات فرنسا
GMT 22:01 1970 الخميس ,22 تشرين الأول / أكتوبر
ترمب يؤكد تدمير قدرات إيران النووية ويلوّح بتحركات عقب الانتخابات وسط خطط أميركية إسرائيلية لضربات مكثفة
GMT 20:37 2026 الخميس ,22 تشرين الأول / أكتوبر
نحو سبعة آلاف سائح وزائر يشهدون ظاهرة تعامد الشمس على وجه الملك رمسيس الثاني في أسوان
GMT 20:37 2026 الأربعاء ,10 حزيران / يونيو
وفاة الفنان المصري عبد العزيز مخيون عن عمر 83 عاماً بعد تدهور حالته الصحية
GMT 22:17 2025 السبت ,11 كانون الثاني / يناير
بابا الفاتيكان البابا فرانسيس يُعين أول امرأة في منصب كبير بالكنيسة الكاثوليكية
GMT 20:30 2019 الأحد ,07 إبريل / نيسان
الرجل "الثور" يستمتع بالملذات الجسدية وتجذبه المرأة المرحة
GMT 05:56 2025 السبت ,07 حزيران / يونيو
أسهم تسلا تهبط 8% مع تصاعد الخلاف بين ماسك وترامب
GMT 08:19 2018 السبت ,10 تشرين الثاني / نوفمبر
بطاقة صفراء لبلال الماجري بعد إضاعت للوقت
GMT 12:50 2019 الإثنين ,01 إبريل / نيسان
تحميك الكواكب وتعدك بالستفادة من الأجواء المهنية
GMT 20:56 2019 الإثنين ,01 إبريل / نيسان
شباب الأهلي يكسب كلباء في كأس الصالات
GMT 22:50 2018 الثلاثاء ,20 تشرين الثاني / نوفمبر
عبد الله النقبي يؤكد أحترامه لاختيارات زاكيروني
GMT 14:01 2012 الأربعاء ,26 أيلول / سبتمبر
الجزائر تُطلق فيلمًا عن كريم بلقاسم وتعتزم التأريخ لأبطال ثورة "التحرير"
GMT 01:21 2014 الجمعة ,21 تشرين الثاني / نوفمبر
وفاة 151 شخصًا في 1210 حادث مروري في دبي خلال عام
GMT 05:26 2017 الجمعة ,27 تشرين الأول / أكتوبر
تقديم العرض التونسي "مشهدية الرمال المتحركة" في الأقصر
GMT 23:04 2025 السبت ,04 تشرين الأول / أكتوبر
تعليق حركة الملاحة في مطار ميونخ بعد رصد طائرات مسيّرة للمرة الثانية خلال 24 ساعة
GMT 00:57 2020 الأحد ,29 آذار/ مارس
شابة سويسرية تحكي قصة الإصابة والتعافي من فيروس "كورونا"
GMT 10:23 2020 الجمعة ,21 شباط / فبراير
رصاصة إسرائيلية تُفقد طفلا فلسطينيًا عينه
GMT 21:46 2020 الثلاثاء ,14 كانون الثاني / يناير
محمد بن راشد يتمنّى لسلطنة عُمان وشعبها دوام التقدم في ظل قيادة هيثم بن طارق
GMT 00:02 2019 الإثنين ,11 تشرين الثاني / نوفمبر
تغريم فتاتين 225 يورو لأخذ طعام من سلة نفايات "سوبر ماركت" في ألمانيا
GMT 23:15 2019 الأحد ,07 إبريل / نيسان
افتتاح معرض الفنان حسن الشرق في قصر ثقافة المنيا الأحد
GMT 19:16 2019 الجمعة ,08 آذار/ مارس
100 ألف كتاب مُتنوِّع بأضخم مكتبة مدرسية في دمشق


Maintained and developed by Arabs Today Group SAL
جميع الحقوق محفوظة لمجموعة العرب اليوم الاعلامية 2025 ©
Maintained and developed by Arabs Today Group SAL
جميع الحقوق محفوظة لمجموعة العرب اليوم الاعلامية 2025 ©


أرسل تعليقك